

Unternehmerforum
Cybersicherheit im Fokus des Kehler Unternehmerforums
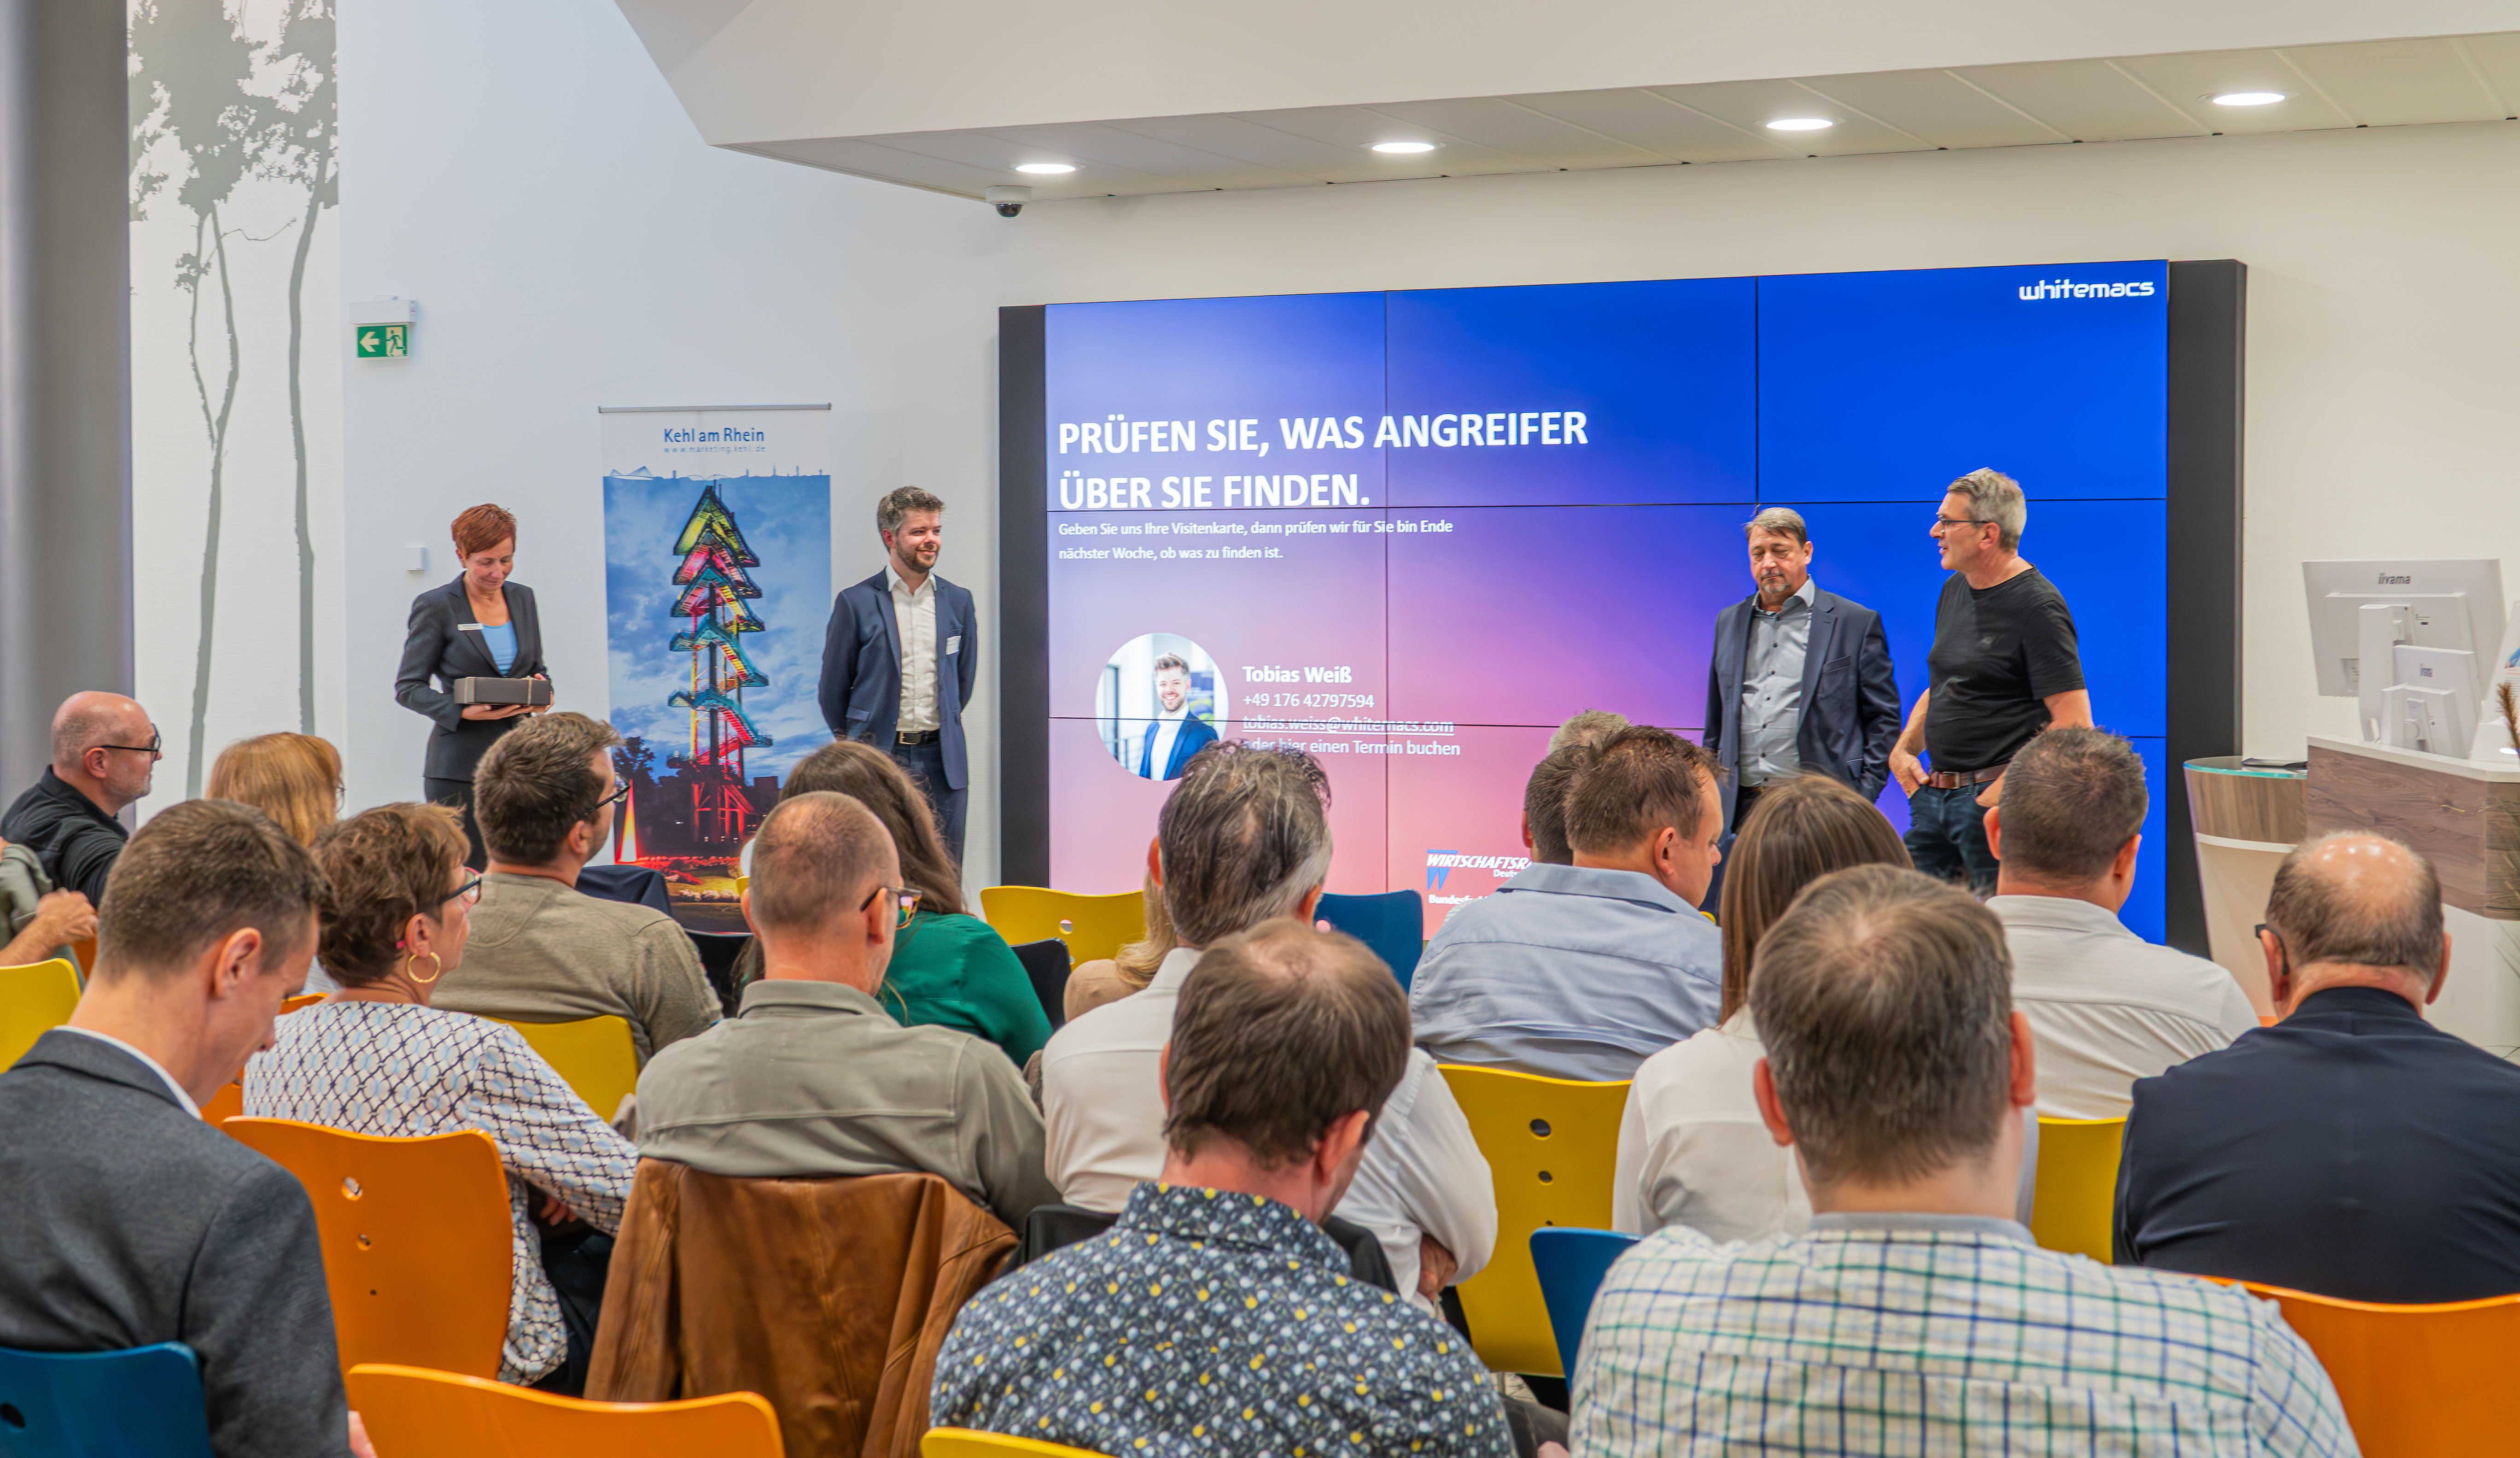
Wie können sich Unternehmen vor Cyberangriffen schützen und wie gehen die Täter bei Angriffen vor? Darum ging es beim jüngsten Unternehmerforum, zu dem Oberbürgermeister Wolfram Britz und Christoph Hodapp von der Wirtschaftsförderung Kehl in die Volksbank Bühl eingeladen hatten. „Das Unternehmerforum ist auch dazu da, gemeinsam Antworten auf Probleme zu finden und so unseren Standort zu stärken“, sagte Oberbürgermeister Wolfram Britz. Und auch Marco Feit, Vorstandssprecher der Volksbank Bühl betonte den praktischen Nutzen der Veranstaltung: „Unser Ziel ist heute, dass Sie alle etwas mitnehmen, das Sie gleich morgen in Ihren Unternehmen anwenden können.“
Daniele Roll, Leiterin der Training und Coaching Akademie der Volksbank Bühl eröffnete ihren Vortrag mit einem anschaulichen Szenario: Im E-Mail-Postfach eines Mitarbeitenden liegt eine vermeintliche Nachricht des Vorgesetzten. Der Arbeitsauftrag darin: schnellstmöglich einen größeren Geldbetrag an ein bestimmtes Konto überweisen. Was wie ein dringender Arbeitsauftrag erscheint, kann eine gezielte Täuschung sein. Wie aber gelingt es Angreifern, sich Zugang zu den Konten ihrer Opfer zu verschaffen oder sie zu solchen Überweisungen zu bewegen? Kriminelle griffen selten das technische System direkt an, erläuterte Daniele Roll. Der größte Risikofaktor sei vielmehr der Mensch selbst. Der Schutz beginne bereits bei der Wahl der Passwörter. Das Bundesamt für Sicherheit und Informationstechnik empfiehlt unter anderem, für jeden Account ein eigenes Passwort zu verwenden, das keine persönlichen Daten enthält sowie eine Zwei-Faktor-Authentifizierung zu nutzen. Updates sollten ebenfalls regelmäßig installiert werden. Denn diese seien darauf ausgerichtet Sicherheitslücken zu schließen, führte Daniele Roll aus.
Ein häufig genutztes Mittel, um an Zugangsdaten zu gelangen, ist das sogenannte Phishing. Dabei geben sich Kriminelle in E-Mails oder Nachrichten als vertrauenswürdige Absender aus, etwa als Bank, Vorgesetzte oder Geschäftspartner. Unter einem Vorwand fordern sie dazu auf, einen Link zu öffnen und auf einer gefälschten Internetseite Passwörter oder andere vertrauliche Daten einzugeben. Auch Schadsoftware kann sich hinter diesen Links verbergen. Früher seien diese Seiten etwa durch Schreibfehler leicht zu erkennen gewesen. Mittlerweile sähen sie aber so täuschend echt aus, dass man heute auch vom „Phishing 2.0“ spreche, erläuterte Daniele Roll. QR-Codes könnten ebenfalls zu gefälschten Seiten führen. Auch am Telefon versuchten Kriminelle, ihre Opfer zu täuschen. Das Ziel sei immer das selbe: Vertrauen schaffen, Druck erzeugen und eine Handlung auslösen. Drei Warnzeichen sollten dabei besonders misstrauisch machen: Weicht eine Aufforderung von üblichen Abläufen ab, soll sie vor Kolleginnen und Kollegen geheim gehalten werden oder wird eine sofortige Reaktion verlangt, ist Vorsicht geboten, sagt Daniele Roll.
Tobias Weiß vom Cybersecurity-Start-up whitemacs ist Mitglied der Bundesfachkommission Cybersicherheit im Wirtschaftsrat Deutschland. Er sprach darüber, wie Angreifer an die Daten von Unternehmen und deren Beschäftigten kommen, ohne Alarm auszulösen. Nach seinen Angaben erbeuteten Kriminelle zehn Prozent der Daten durch direkte Cyberangriffe. 20 Prozent der Angriffe wiederum begännen mit einer Phishing-Mail. Dabei würden die Opfer häufig auf täuschend echt aussehende Webseiten gelockt. Sobald sie dort ihre Zugangsdaten eingeben, erscheint lediglich der Hinweis, das Passwort sei falsch. Anschließend werden sie auf die echte Webseite weitergeleitet – während die Kriminellen bereits über die eingegebenen Daten verfügen.
Am häufigsten – in 70 Prozent der Fälle – gelangten die Angreifer über Schadsoftware an die gewünschten Informationen. Diese könne beispielsweise über einen manipulierten Link auf den Computer gelangen. Ein sogenannter Infostealer lese anschließend die im Browser gespeicherten Zugangsdaten aus. Die erbeuteten Informationen werden häufig im Darknet oder in Telegram-Gruppen verkauft oder kostenlos angeboten. Mit diesen Daten können Kriminelle beispielsweise das E-Mail-Konto eines Vorgesetzten übernehmen und vermeintliche Zahlungsaufträge verschicken. Tobias Weiß empfiehlt einen Passwortmanager zum Schutz der Zugangsdaten. Damit ließen sich für verschiedene Konten unterschiedliche Passwörter nutzen, während man sich selbst nur ein zentrales Passwort merken müsse. Außerdem gelte es, misstrauisch zu bleiben und Links nicht unbedacht zu öffnen. Für den Fall eines bemerkten Angriffs nannte Tobias Weiß konkrete Schritte: Das betroffene Gerät sollte schnellstmöglich vom Internet getrennt werden, jedoch eingeschaltet bleiben. Tobias Weiß erklärte: Ein Großteil der Schadsoftware aktiviere sich erst, wenn der Computer wieder angeschaltet wird. Als nächster Schritt sollte die zuständige IT-Abteilung informiert werden. Deren Anweisungen sollten anschließend befolgt werden.
Die Vorträge machten deutlich: Cyberangriffe richten sich selten gezielt gegen einzelne Unternehmen. Vielmehr werfen Kriminelle ihr Netz aus und warten darauf, wer hineinschwimmt. Umso wichtiger seien Angebote wie das Unternehmerforum, die für solche Gefahren sensibilisieren, Wege zum Schutz aufzeigen und so die Kehler Unternehmen stärken, sagte Oberbürgermeister Wolfram Britz.